FIELD NOTE
Ethical Hacking Kya Hai? Types, Skills, Tools & Career Scope
Introduction 👋
Aaj ke digital yug mein websites, mobile apps, online banking aur cloud services hamari daily life ka important part ban chuki hain. Lekin jitna zyada digital systems ka use badh raha hai, utni hi important cybersecurity bhi ho gayi hai. Organizations apne systems aur sensitive data ki security assess karne ke liye ethical hackers ki madad le sakti hain, taaki potential vulnerabilities ko identify karke unhe fix karne mein help mil sake.
Ethical hacking ek authorized security testing process hai, jisme security professionals kisi computer system, network, website ya application ki weaknesses ko identify karte hain. Iska purpose security flaws ko samajhna, unhe fix karne mein help karna aur potential cyber attacks ka risk kam karna hota hai. Ethical hacking illegal hacking se alag hoti hai, kyunki ismein system owner ki permission ke saath testing ki jaati hai.
Is article mein hum simple language mein jaanenge ki ethical hacking kya hai, iske types kaun-se hain, ethical hacker banne ke liye kaun-si skills chahiye, popular ethical hacking tools kaun-se hain, ise kaise seekhein aur is field mein career scope kya hai.
Is Article Mein Hum Kya Sikhenge? 📚
Is article ko padhne ke baad aap ethical hacking ke baare mein basic se lekar career level tak important information samajh paayenge. Ismein aap jaanenge:
- Ethical hacking kya hai aur iska main purpose kya hota hai
- Ethical hacking aur illegal hacking mein kya difference hai
- Ethical hacking ke types kaun-se hote hain
- Ethical hacker banne ke liye kaun-si technical aur soft skills zaroori hain
- Ethical hacking mein use hone wale popular tools kaun-se hain
- Ethical hacker banne ke liye learning roadmap kya ho sakta hai
- Is field mein kaun-se certifications aur qualifications helpful hoti hain
- Ethical hacking mein career options, salary aur growth opportunities kya hain
- Ethical hacking seekhte waqt legal aur ethical guidelines ka dhyan kaise rakhein
Chahe aap beginner hon ya cybersecurity mein career banana chahte hon, ye guide aapko ethical hacking ko samajhne mein madad karegi.
1. Ethical Hacking Kya Hai? 🔐
Ethical hacking ek authorized security testing process hai, jisme cybersecurity professionals kisi computer system, network, website ya application ki security weaknesses ko identify karte hain. Iska main purpose security flaws ko samajhna, unhe fix karne mein help karna aur potential cyber attacks ka risk kam karna hota hai.
Ethical hackers testing ke dauraan attackers jaisi techniques ka use kar sakte hain, lekin ye kaam system owner ki permission aur agreed scope ke andar kiya jata hai. Isi wajah se ethical hacking unauthorized hacking se alag hoti hai.
Ethical Hacking Ke Main Objectives 🎯
Ethical hacking ke kuch important objectives hain:
- Security vulnerabilities identify karna: System mein maujood weaknesses aur security gaps ko find karna.
- Security improve karna: Organization ko vulnerabilities fix karne aur protective measures improve karne mein help karna.
- Data ko protect karna: Sensitive information ko unauthorized access se bachane ke liye security risks identify karna.
- Security testing aur reporting: Findings ko document karke organization ko actionable recommendations dena.
Ethical Hacking Kaise Kaam Karti Hai? ⚙️
Ethical hacking mein security testing generally ek planned process ke through ki jaati hai. Ismein ye activities shamil ho sakti hain:
- Planning aur authorization: Testing ka purpose, permission, scope aur rules decide kiye jaate hain.
- Information gathering: Authorized target ke baare mein relevant information collect ki jaati hai.
- Security testing: Approved methods se vulnerabilities identify karne ki koshish ki jaati hai.
- Analysis aur reporting: Findings, unke possible impact aur recommended fixes ko report kiya jata hai.
- Remediation aur retesting: Organization issues fix karti hai, aur zaroorat ke mutabik unhe dobara test kiya ja sakta hai.
Important: Kisi website, network ya application ko bina permission test karna ethical hacking nahi hai. Testing hamesha authorized systems aur approved scope ke andar hi karein.
Real-World Example: E-Commerce Website 🛒
Maan lijiye ek e-commerce company apni website ki security check karwana chahti hai. Company ek ethical hacker ko specific testing permission deti hai.
Testing ke dauraan ethical hacker ko pata chalta hai ki kisi account ke access controls mein weakness ho sakti hai. Woh approved test accounts aur agreed scope ke andar issue ko verify karta hai, phir company ko report karta hai.
Company us weakness ko fix karke dobara testing karwa sakti hai. Is process se company ko apni website ki security improve karne aur users ke data ko protect karne mein help milti hai.
Ye example samjhata hai ki ethical hacking ka purpose sirf weakness find karna nahi, balki organization ko use safely fix karne mein help karna bhi hai.
Bug Bounty Programs Kya Hote Hain? 🐞
Kuch technology companies security researchers ko apne products aur services ki eligible vulnerabilities report karne ka mauka deti hain. Aise programs ko Vulnerability Reward Programs (VRPs) ya bug bounty programs kaha jata hai.
For example, Google Bug Hunters ke through researchers Google ke specified products aur services mein vulnerabilities report kar sakte hain. Reward milna program ke scope, rules, vulnerability ke impact aur eligibility par depend karta hai; har report ke liye reward guaranteed nahi hota.
Dhyan dein: Kisi company ka bug bounty program hone ka matlab ye nahi hai ki uske har system ko test karne ki permission mil gayi. Testing se pehle exact scope aur program rules check karna zaroori hai.
Ethical Hacking Seekhne Ke Liye Official Resources 📚
Agar aap ethical hacking aur security testing ko detail mein samajhna chahte hain, toh ye resources useful ho sakte hain:
- OWASP Web Security Testing Guide — Web applications ki security testing ke methods aur guidance.
- OWASP — Application security se related projects, documentation aur learning resources.
In resources ko padhte waqt practical testing sirf apne systems, authorized labs ya explicitly permitted targets par karein.
2. Ethical Hacking Aur Illegal Hacking Mein Kya Difference Hai? ⚖️
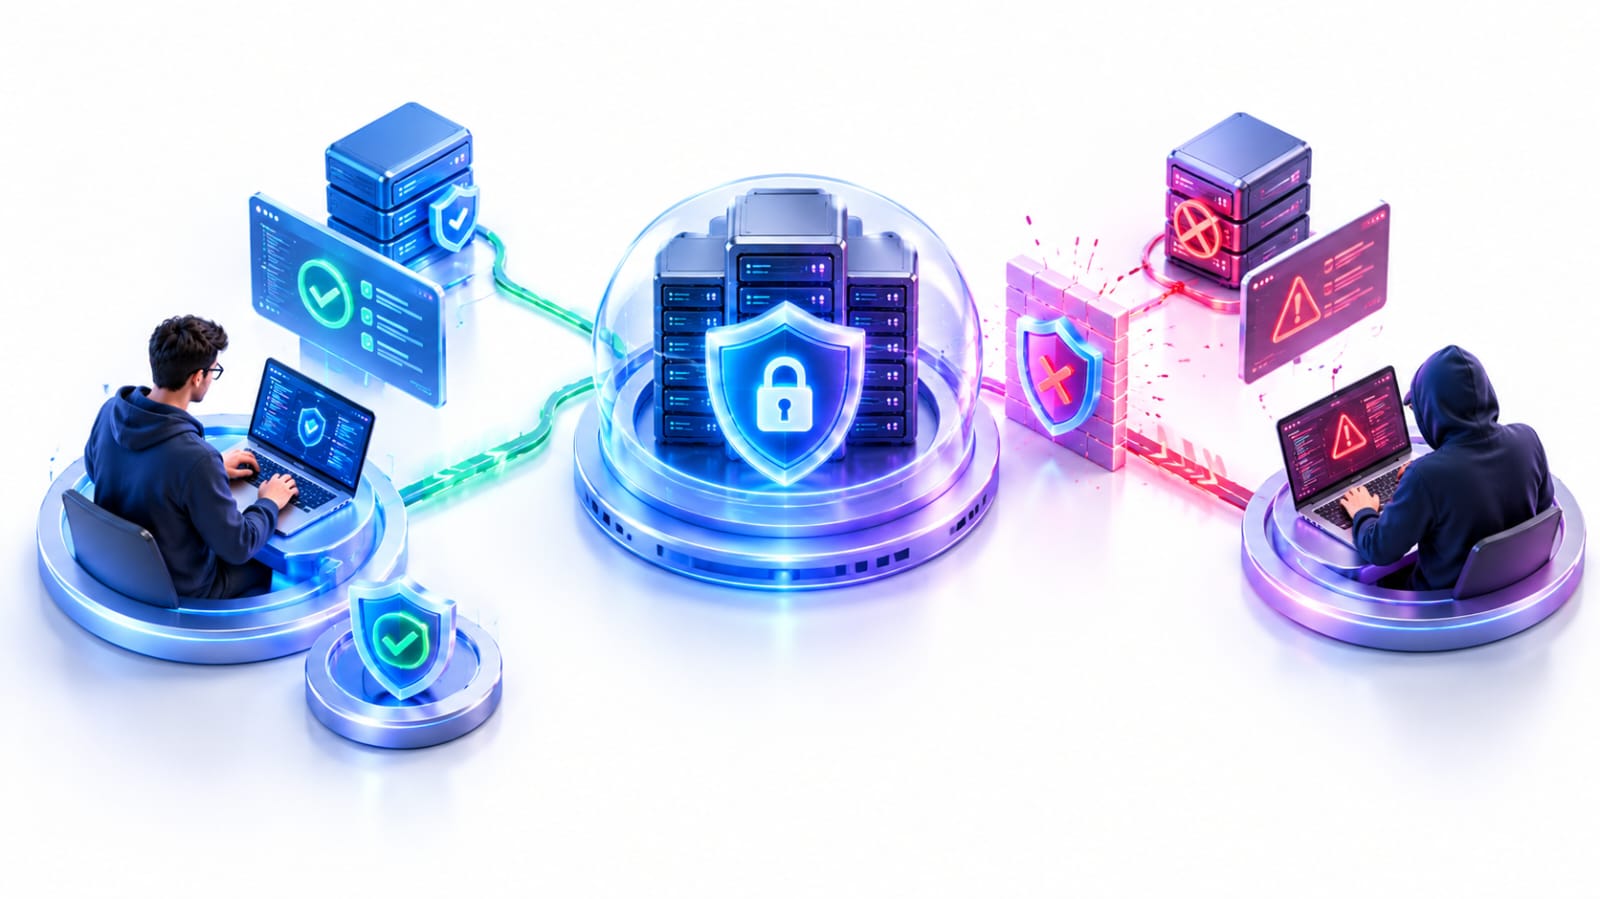
Ethical hacking aur illegal hacking ke beech ka difference samajhna cybersecurity ko samajhne ke liye bhi important hai. Ethical hacking mein security testing proper permission ke saath ki jaati hai, jabki illegal hacking mein computer system, network ya data ko bina authorization ke access ya misuse kiya ja sakta hai.
Sirf hacking tools ya techniques dekhkar ye decide nahi kiya ja sakta ki koi activity ethical hai ya illegal. Permission, testing ka scope aur kiye gaye actions bhi important hote hain.
Ethical Hacking vs Illegal Hacking: Key Differences 🔍
| Aspect | Ethical Hacking | Illegal Hacking |
|---|---|---|
| Permission | System owner ya authorized organization ki permission ke saath testing ki jaati hai. | Required permission ke bina system ya data access kiya ja sakta hai. |
| Objective | Security weaknesses identify karna aur security improve karne mein help karna. | Unauthorized access, data misuse, disruption ya doosre unauthorized activities shamil ho sakte hain. |
| Scope | Testing agreed scope aur rules ke andar hoti hai. | Activity authorized scope ke bahar ya bina permission ke ho sakti hai. |
| Techniques | Security testing mein scanning, vulnerability assessment aur penetration testing jaise methods use ho sakte hain. | Similar techniques unauthorized access ya harmful activities ke liye use ki ja sakti hain. |
| Reporting | Findings responsible tareeke se system owner ko report ki jaati hain. | Vulnerabilities ya access ka misuse kiya ja sakta hai, ya unhe unauthorized parties ke saath share kiya ja sakta hai. |
| Legal implications | Properly authorized aur scope ke andar ki gayi testing lawful ho sakti hai. | Unauthorized activities par applicable laws ke tahat legal consequences ho sakte hain. |
Real-World Example: Authorized Security Testing 🏢
Maan lijiye ek company apni website ki security test karwana chahti hai. Company ek security researcher ko written permission deti hai aur clearly batati hai ki kaun-se systems test kiye ja sakte hain.
Researcher agreed scope ke andar testing karta hai, vulnerability milne par uski report company ko deta hai aur company issue fix kar sakti hai. Ye authorized security testing ka example hai.
Tesla apne product security page par security researchers ke liye vulnerability reporting process aur responsible disclosure guidelines provide karta hai. Researchers ko testing se pehle applicable rules aur scope samajhna chahiye.
Tesla Product Security – Official Guidelines
India Mein Unauthorized Hacking Ke Legal Implications
India mein Information Technology Act, 2000 ke relevant provisions unauthorized computer access aur computer-related offences se deal karte hain.
- Section 43: Bina permission ke specified computer-related acts, jaise access ya data copying, ke liye compensation-related provisions ho sakte hain.
- Section 66: Section 43 mein referred acts agar dishonestly ya fraudulently kiye jaate hain, toh computer-related offences ke liye punishment apply ho sakti hai.
Legal consequences exact facts, circumstances aur applicable law par depend karte hain. Isliye kisi system ko test karne se pehle proper authorization lena aur agreed scope follow karna important hai.
Information Technology Act, 2000 – India Code
Yaad Rakhein🛡️: Kisi system ki security test karne ka intention achha hona, apne aap mein permission ka substitute nahi hai. Hamesha authorized labs, apne systems ya explicitly permitted targets par hi practice karein.
Ab agle section mein hum ethical hacking ke different types aur security testing mein unke roles ko samjhenge.
3. Ethical Hacking Ke Types 🔍
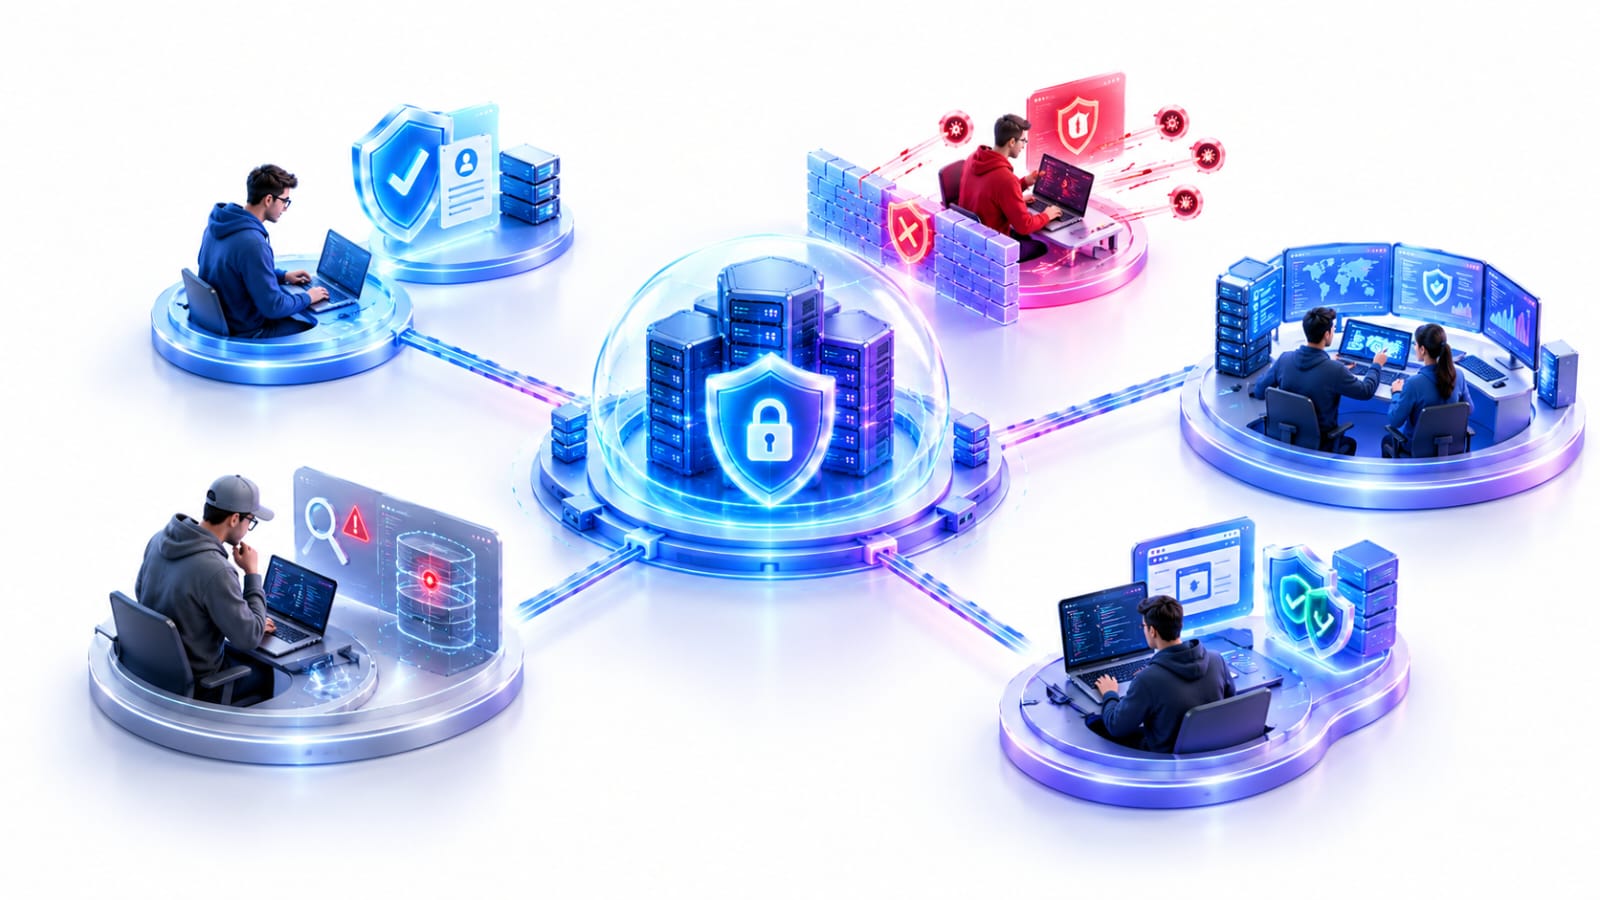
Ethical hacking ko samajhte waqt ek important baat clear karna zaroori hai: White Hat, Black Hat aur Gray Hat mainly hackers ke behavior aur authorization ko describe karte hain, jabki Red Team aur Blue Team security roles/groups se related hain, jabki Penetration Testing ek authorized security testing methodology hai.
Isliye in sab terms ko ek hi category mein rakhna technically accurate nahi hoga. Chaliye inhe simple examples ke saath samajhte hain.
1. White Hat Hacking 🤍
White Hat hackers authorized security professionals hote hain jo system owner ya organization ki permission ke saath security testing karte hain.
Inka main purpose vulnerabilities ko identify karna, unke potential impact ko samajhna aur organization ko security improve karne mein help karna hota hai.
Example:
Maan lijiye ek financial company apne online platform ki security test karwana chahti hai. Company ek security professional ko specific systems aur defined scope ke andar testing ki permission deti hai. Agar testing ke dauraan koi security weakness milti hai, toh researcher usse organization ko report karta hai taaki issue ko fix kiya ja sake.
Important: White Hat hacking mein permission aur agreed scope sabse important hote hain.
2. Black Hat Hacking 🖤
Black Hat hackers unauthorized ya malicious activities ke liye hacking techniques ka use kar sakte hain. Inka activity kisi system ya data ko unauthorized tareeke se access, misuse, steal ya disrupt karne se related ho sakta hai.
Example:
Agar koi person bina permission kisi company's system mein unauthorized access lene ki koshish karta hai aur confidential data ko misuse karta hai, toh ye ethical security testing nahi hai.
Black Hat activity aur Ethical Hacking ke beech sabse important difference authorization aur activity ka nature hai.
3. Gray Hat Hacking ⚪
Gray Hat term un situations ke liye use hota hai jahan koi person security weakness identify karta hai, lekin usne system owner se proper authorization nahi li hoti.
Kabhi-kabhi aise researchers vulnerability ko organization ko report kar dete hain, lekin vulnerability report karne ka intention permission ka substitute nahi hota.
Example:
Maan lijiye kisi researcher ko kisi public website mein security weakness dikhti hai aur woh bina permission us weakness ko test karta hai. Baad mein woh organization ko issue ke baare mein inform karta hai. Reporting ka intention helpful ho sakta hai, lekin bina authorization testing karna ethical hacking ke standard process se alag hai.
Simple Rule: Vulnerability find karne ka purpose achha hona bhi proper authorization ki jagah nahi le sakta.
4. Red Team 🔴
Red Team ka role authorized simulated attacks ke through organization ki security defenses ko test karna hota hai. Red Team potential attacker ki tarah behavior karke ye evaluate kar sakti hai ki organization ki people, processes aur technologies simulated attack ko kitni effectively detect aur respond karti hain.
NIST ke according, Red Team authorized group hota hai jo potential adversary ki attack capabilities ko emulate karta hai, jabki Blue Team defense side ko represent karti hai.
Example:
Ek organization apni security monitoring aur incident response capabilities test karna chahti hai. Red Team agreed rules ke andar simulated attack conduct karti hai, jabki organization ki defensive team suspicious activity ko detect aur respond karne ki practice karti hai.
6. Blue Team 🔵
Blue Team organization ke systems aur networks ko defend karne par focus karti hai. Ismein monitoring, threat detection, incident response aur security controls ko improve karna jaise activities shamil ho sakti hain.
Example:
Jab Red Team ek authorized security exercise conduct karti hai, Blue Team suspicious activity ko identify karne, alerts investigate karne aur defensive response ko improve karne par focus kar sakti hai.
Is tarah Red Team aur Blue Team ek organization ki overall security testing aur defense capabilities ko evaluate karne mein help kar sakti hain.
6. Penetration Testing 🧪
Penetration testing, jise short mein pentesting bhi kaha jata hai, ek authorized security testing approach hai jisme testers real-world attack patterns ko simulate karke system, application ya network ki security weaknesses identify karne ki koshish karte hain.
NIST SP 800-115 ke according, penetration testing security features ko bypass karne ke possible methods identify karne ke liye real-world attacks ko mimic kar sakti hai. NIST ye bhi emphasize karta hai ki penetration testing se pehle careful planning, notification aur authorization zaroori hai.
Example:
Ek company apni web application ka authorized penetration test karwati hai. Security testers defined scope ke andar application ki security check karte hain, vulnerabilities identify karte hain aur findings ko report mein document karte hain.
Web application security testing ke liye OWASP Web Security Testing Guide (WSTG) ek important reference hai. OWASP ka WSTG web applications aur web services ki security testing ke liye framework aur testing guidance provide karta hai.
Quick Comparison 📊
| Term | Simple Meaning | Main Focus |
|---|---|---|
| White Hat | Authorized security professional | Security improve karna |
| Black Hat | Unauthorized/malicious hacker | Unauthorized access ya harmful activity |
| Gray Hat | Bina proper authorization security weakness test karne wala researcher | Vulnerability identify/report karna, lekin authorization missing ho sakti hai |
| Red Team | Authorized simulated attacker team | Security defenses aur detection ko test karna |
| Blue Team | Defensive security team | Threat detection aur defense |
| Penetration Testing | Authorized security testing | Vulnerabilities aur security weaknesses identify karna |
Ek Important Baat ⚠️
Ethical hacking sirf tools chalane ka naam nahi hai. Proper authorization, defined scope, responsible testing aur clear reporting iska important part hain.
Agar aap ethical hacking seekhna chahte hain, toh practice ke liye authorized labs, training environments aur explicitly permitted targets ka hi use karein. Real websites ya systems ko bina permission test karna avoid karein.
Ab jab aap ethical hacking ke different terms aur approaches samajh chuke hain, agle section mein hum dekhenge ki ethical hacker banne ke liye kaun-si technical aur soft skills zaroori hoti hain.
Official Resources 📚
- NIST SP 800-115 – Technical Guide to Information Security Testing and Assessment
- NIST – Red Team/Blue Team Approach
- OWASP Web Security Testing Guide
4. Ethical Hacker Banne Ke Liye Kaun-si Skills Zaroori Hain? 🧑💻
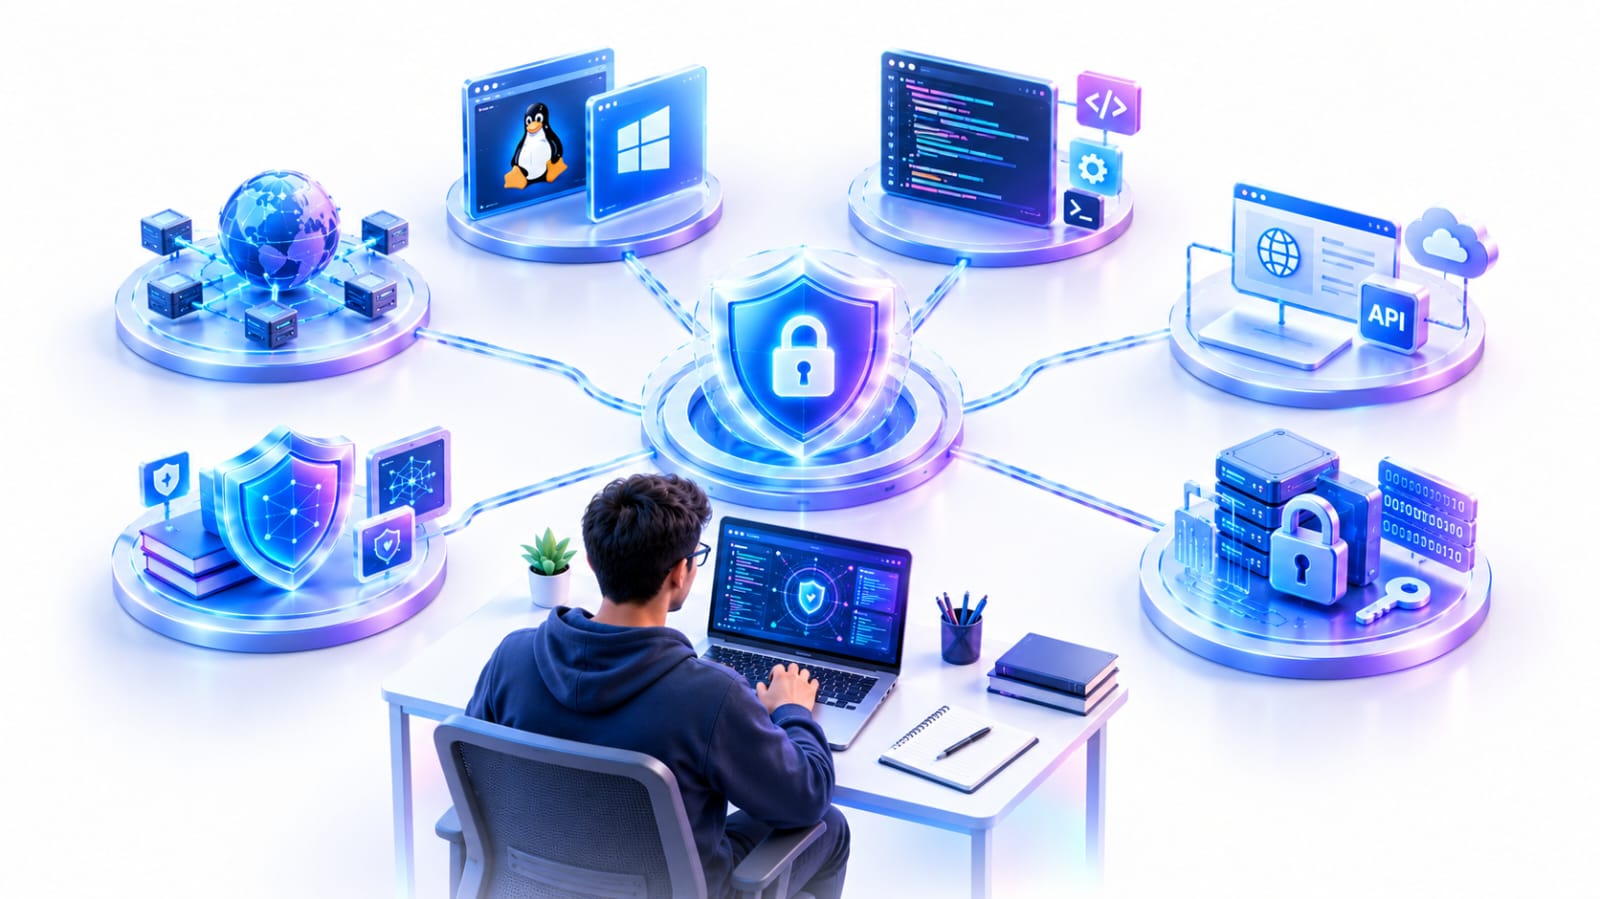
Ethical hacker banne ke liye sirf hacking tools chalana seekhna enough nahi hai. Aapko networking, operating systems, web technologies, basic programming, security concepts aur problem-solving ki understanding bhi develop karni hoti hai.
Iske saath communication, attention to detail aur documentation jaise soft skills bhi important hain, kyunki ethical hacker ko security findings ko clearly explain aur report karna hota hai.
Technical Skills 💻
1. Networking Knowledge 🌐
Ethical hacking seekhne ke liye networking ka basic knowledge bahut useful hai. Aapko IP addresses, TCP/IP, DNS, HTTP/HTTPS, ports aur common network protocols jaise concepts samajhne chahiye.
Example:
Agar aapko samajh hai ki browser kisi website se HTTP/HTTPS ke through kaise communicate karta hai, toh web security testing ke concepts ko samajhna comparatively easier ho jata hai.
Focus karein:
- IP address aur subnet ka basic concept
- TCP/IP
- DNS
- HTTP/HTTPS
- Ports aur common protocols
- Client-server communication
2. Operating Systems Ki Knowledge 🖥️
Ethical hackers ko Linux aur Windows operating systems ki working samajhni chahiye. Linux especially cybersecurity learning aur security tools ke environment mein commonly used hota hai.
Aapko basic command line, files, permissions, processes aur system configuration jaise concepts samajhne chahiye.
Example:
Agar aap Linux terminal mein files locate karna, permissions check karna aur basic commands use karna jaante hain, toh security labs mein kaam karna easier ho sakta hai.
3. Programming Aur Scripting Basics 🧩
Ethical hacker banne ke liye har programming language ka expert hona zaroori nahi hai. Lekin basic programming aur scripting aapko automation, code understanding aur security problems ko analyze karne mein help kar sakti hai.
Beginner ke liye Python, JavaScript aur Bash useful starting points ho sakte hain.
Example:
Maan lijiye aapko kisi authorized security lab mein baar-baar ek simple task perform karna hai. Basic scripting knowledge se aap repetitive work ko automate karne ka concept samajh sakte hain.
Beginner Tip: Pehle programming fundamentals samjhein—variables, conditions, loops, functions aur basic data structures. Shuruat mein advanced programming ki zaroorat nahi hai.
4. Web Technologies Ki Understanding 🌍
Agar aap web application security mein jaana chahte hain, toh HTML, CSS, JavaScript, HTTP requests, cookies, sessions aur APIs jaise concepts ki basic understanding bahut useful hai.
Example:
Agar aapko pata hai ki login form browser se server ko request kaise bhejta hai aur session cookie ka role kya hota hai, toh web security vulnerabilities ke concepts ko samajhna easier ho jata hai.
Web application security testing ke liye OWASP Web Security Testing Guide ek useful reference hai. OWASP Web Security Testing Guide – Official Resource
5. Cybersecurity Fundamentals 🛡️
Ethical hacking se pehle kuch basic security concepts samajhna important hai, jaise:
- Authentication aur authorization
- Access control
- Encryption aur hashing ka basic difference
- Common security vulnerabilities
- Security risks aur their potential impact
- Secure configuration aur basic security practices
Example:
Authentication ka matlab user ki identity verify karna hai, jabki authorization decide karta hai ki verified user ko system mein kya access milna chahiye. Dono concepts web security samajhne ke liye important hain.
Aap cybersecurity kya hai? article details me padh sakte hai.
6. Cryptography Basics 🔐
Ethical hackers ko cryptography ke basic concepts ki understanding honi chahiye. Ismein encryption, decryption, hashing, keys aur digital signatures jaise concepts shamil hain.
AES aur RSA jaise cryptographic algorithms ko example ke roop mein samjha ja sakta hai, lekin beginner stage par unke mathematical details mein jaana necessary nahi hai.
Example: Password ko simply encryption ke concept se confuse nahi karna chahiye. Password storage mein secure hashing jaise concepts ka use hota hai, jabki encryption ka purpose data ko readable form se protected form mein transform karna hota hai.
Soft Skills 🧠
Technical knowledge ke saath kuch soft skills bhi ethical hacker ke kaam mein useful hoti hain.
1. Analytical Thinking 🔎
Security testing mein sirf vulnerability identify karna enough nahi hota. Aapko ye analyze karna hota hai ki issue kaise work karta hai aur organization ke system par iska potential impact kya ho sakta hai.
Example:
Ek authorized security test mein koi unusual behavior milta hai. Analytical thinking ki help se researcher available information ko connect karke issue ko systematically investigate kar sakta hai.
2. Attention to Detail 👀
Security testing mein chhoti configuration mistake bhi important ho sakti hai. Isliye logs, application behavior aur security findings ko carefully observe karna useful skill hai.
Example:
Testing ke dauraan kisi application ke different user roles mein access behavior alag milta hai. Detail par attention dene se researcher is difference ko notice karke further investigation kar sakta hai.
3. Communication Skills 🗣️
Ethical hacker ko apni findings technical aur non-technical dono stakeholders ko samjhani pad sakti hain.
Ek achhi security report mein generally issue, affected area, potential impact aur recommended remediation clearly explain ki jaati hai.
Example:
Management ko technical jargon se bhari report dene ke bajay researcher simple language mein explain kar sakta hai ki security issue business ke liye kya risk create kar sakta hai aur organization ko kya action lena chahiye.
4. Problem-Solving Skills 🧩
Security testing mein har situation predictable nahi hoti. Researcher ko available information ke basis par problem ko break down karke logically investigate karna pad sakta hai.
Example:
Agar authorized testing ke dauraan expected result nahi milta, toh researcher assumptions check karke testing methodology ko review kar sakta hai aur issue ko systematically investigate kar sakta hai.
5. Documentation Skills 📝
Ethical hacking mein findings ko properly document karna bhi important hai. Clear documentation organization ko vulnerabilities samajhne aur remediation plan karne mein help karti hai.
Aapko technical observations ko clear steps, evidence aur recommendations ke saath present karna seekhna chahiye.
Beginner Ko Sabse Pehle Kya Seekhna Chahiye? 🚀
Agar aap bilkul beginner hain, toh saari skills ek saath seekhne ki zaroorat nahi hai. Aap ek practical sequence follow kar sakte hain:
- Networking fundamentals
- Linux aur Windows basics
- Web technologies aur HTTP
- Basic programming/scripting
- Cybersecurity fundamentals
- Security testing concepts
- Authorized practice labs
- Documentation aur reporting
Important: Ethical hacking seekhte waqt practice ke liye apne systems, authorized labs ya explicitly permitted targets ka hi use karein. Bina permission kisi real website, server ya network ko test karna avoid karein.
Ab jab aapko ethical hacker banne ke liye required skills ka basic roadmap samajh aa gaya hai, agle section mein hum ethical hacking mein use hone wale popular tools aur unke purposes ko samjhenge.
5. Ethical Hacking Mein Use Hone Wale Popular Tools 🛠️
Ethical hackers security testing ke different stages par alag-alag tools ka use karte hain. Har tool ka purpose alag hota hai—kuch tools network discovery aur services ko understand karne mein help karte hain, kuch network traffic analyze karte hain, jabki kuch web applications ki security testing ke liye useful hote hain.
Lekin ek important baat yaad rakhein: tool khud ethical ya illegal nahi hota uska use kis purpose, permission aur scope ke andar kiya ja raha hai, ye important hota hai.
1. Nmap 🌐
Nmap (Network Mapper) ek free aur open-source tool hai jo network discovery aur security auditing ke liye use hota hai. Ye authorized environment mein available hosts, services aur network configuration ko understand karne mein help kar sakta hai.
Simple Example:
Maan lijiye aapke paas apna test network hai. Nmap ki help se aap identify kar sakte hain ki authorized network mein kaun-se systems available hain aur kaun-si services exposed hain.
Beginner ke liye:
Nmap ko samajhne ke liye pehle IP addresses, ports, TCP/IP aur network services ke basics clear karein.
2. Wireshark 🦈
Wireshark ek open-source network protocol analyzer hai jo network traffic ko capture aur analyze karne mein help karta hai. Isse security professionals aur network administrators network communication ko understand aur troubleshoot kar sakte hain.
Simple Example:
Agar aap apne authorized lab environment mein kisi application ke network communication ko study kar rahe hain, toh Wireshark captured traffic ko analyze karne mein help kar sakta hai.
Beginner ke liye:
Wireshark use karne se pehle HTTP/HTTPS, TCP/IP, DNS aur packets ka basic concept samajhna useful rahega.
3. Burp Suite 🌐
Burp Suite web application security testing ke liye popular toolset hai. Ismein web requests aur responses ko inspect karne aur different security testing tasks perform karne ke liye multiple tools available hain.
Simple Example:
Maan lijiye aap ek deliberately vulnerable web application ko authorized lab mein test kar rahe hain. Burp Suite ki help se aap application ke HTTP traffic ko inspect karke security testing process ko samajh sakte hain.
PortSwigger ki official documentation mein Burp Suite ke liye deliberately vulnerable labs bhi available hain, jisse beginners controlled environment mein web security testing practice kar sakte hain.
Safety Note: Burp Suite ko sirf un applications par use karein jinke testing ke liye aapke paas permission ho.
Burp Suite – Official Documentation
4. Metasploit Framework 🧪
Metasploit Framework ek open-source penetration testing framework hai jo security teams ko vulnerabilities ko verify karne aur security assessments conduct karne mein help karta hai.
Simple Example:
Authorized security lab mein researcher kisi known vulnerability ko safely validate karne ke liye Metasploit Framework ka use kar sakta hai. Iska purpose security weakness ko understand aur assess karna hota hai.
Beginner ke liye:
Metasploit par directly advanced exploitation se start karne ke bajay pehle networking, operating systems, vulnerabilities aur penetration testing fundamentals samajhna better hai.
5. OWASP ZAP 🕷️
OWASP ZAP (Zed Attack Proxy) ek free aur open-source web application security testing tool hai. Ye web applications ko test karne ke liye automated scanning ke saath manual testing capabilities bhi provide karta hai.
Simple Example:
Aap ek deliberately vulnerable practice website ko authorized lab mein test kar rahe hain. ZAP ki help se application ko explore karke potential security issues identify karne ki process ko samjha ja sakta hai.
ZAP ki official documentation bhi clearly kehti hai ki automated scanning ya testing sirf un applications par ki jaani chahiye jinke liye aapke paas permission ho.
6. Kali Linux 🐧
Kali Linux ek open-source, Debian-based Linux distribution hai jo penetration testing, security auditing aur other information-security tasks ke liye specially designed hai. Ismein security professionals ke use ke liye bahut se security tools available hote hain.
Kali Linux ko ek single hacking tool samajhna sahi nahi hai. Ye ek security testing platform hai jisme multiple tools aur utilities available hoti hain.
Simple Example:
Agar koi learner authorized cybersecurity lab mein different security tools practice karna chahta hai, toh Kali Linux ek dedicated environment provide kar sakta hai.
Beginner Tip: Kali Linux beginners ke liye mandatory nahi hai. Pehle Linux fundamentals aur networking basics samajhna zyada important hai.
Quick Comparison 📊
| Tool | Main Purpose | Beginner Ko Kya Samajhna Chahiye? |
|---|---|---|
| Nmap | Network discovery aur security auditing | Hosts, ports aur services |
| Wireshark | Network traffic analysis | Packets aur protocols |
| Burp Suite | Web application security testing | HTTP requests/responses |
| Metasploit | Penetration testing framework | Vulnerability validation concepts |
| OWASP ZAP | Web application security testing | Web testing aur scanning |
| Kali Linux | Security testing platform | Linux + security tools environment |
Kya Beginner Ko Ye Saare Tools Ek Saath Seekhne Chahiye? 🤔
Nahi. Starting mein saare tools ek saath seekhne ki zaroorat nahi hai.
Aap ek simple sequence follow kar sakte hain:
- Linux basics samjhein.
- Networking fundamentals clear karein.
- Nmap se basic network concepts ko practice karein.
- Wireshark se packets aur network traffic samjhein.
- Web security mein interest hai toh Burp Suite ya OWASP ZAP explore karein.
- Baad mein penetration testing frameworks jaise Metasploit ko authorized labs mein samjhein.
Important: In tools ka practice sirf apne systems, deliberately vulnerable labs ya explicitly authorized targets par karein. Bina permission kisi real website, server, network ya application ko scan ya test na karein.
Ab jab aapko ethical hacking mein use hone wale popular tools aur unke basic purposes samajh aa gaye hain, agle section mein hum dekhenge ki ethical hacking kaise seekhein aur beginner ke liye learning roadmap kya ho sakta hai.
6. Ethical Hacker Banne Ke Liye Learning Roadmap 📍
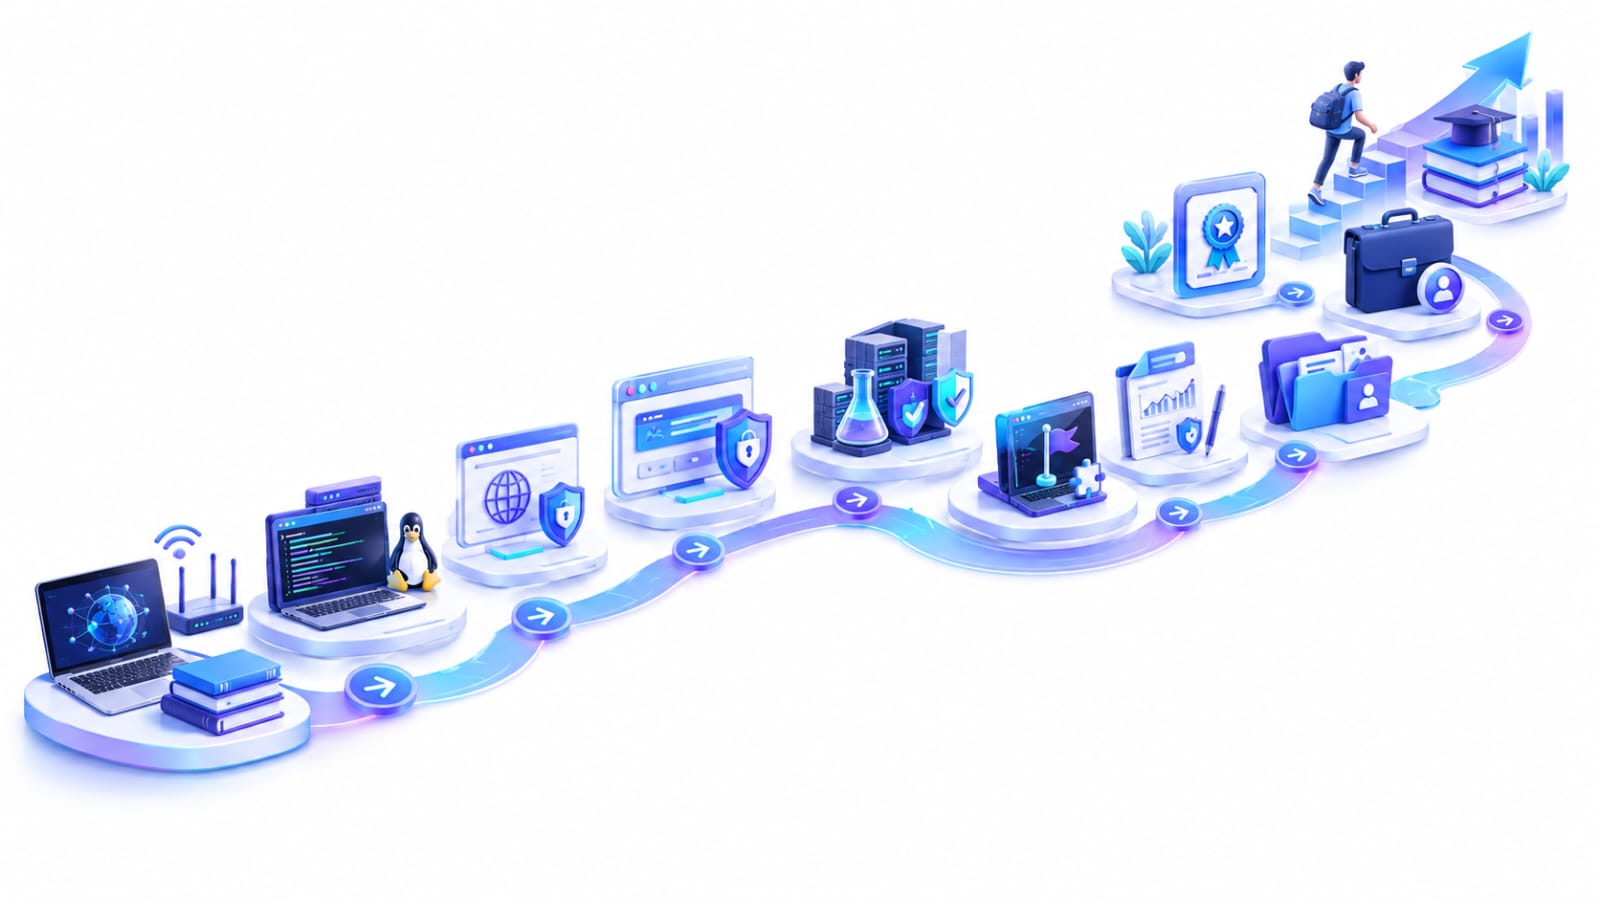
Ethical hacker banne ke liye sirf alag-alag skills aur tools seekhna enough nahi hai. In skills ko sahi sequence mein apply karna, practical experience gain karna aur security findings ko professionally handle karna bhi important hai.
Aap Section 4 mein required skills aur Section 5 mein popular tools ke baare mein jaan chuke hain. Ab dekhte hain ki in knowledge aur skills ko use karke ethical hacking ki learning journey ko practically kaise aage badhaya ja sakta hai.
Step 1: Apni Fundamentals Ko Strong Karein 🧱
Sabse pehle check karein ki aapko computer, networking, operating systems, programming aur web technologies ke basic concepts samajh mein aate hain ya nahi.
Agar kisi fundamental topic mein confusion hai, toh pehle us gap ko clear karein.
Is stage ka focus:
Tools ya advanced security techniques ke bajay apni existing technical knowledge ko strong banana.
Step 2: Ek Security Direction Choose Karein 🎯
Ethical hacking ek broad field hai. Starting mein har security domain ko ek saath deeply seekhne ki zaroorat nahi hai.
Aap apni interest ke according ek direction choose kar sakte hain, jaise:
- Web Application Security
- Network Security
- API Security
- Cloud Security
- Mobile Application Security
- Security Operations aur Defensive Security
For example, agar aapko websites aur web applications mein interest hai, toh web application security se start karna natural choice ho sakta hai.
Is stage ka focus:
Ek specific area choose karke usmein gradually depth develop karna.
Step 3: Security Testing Process Samjhein 🔎
Ethical hacking ko sirf vulnerabilities find karne ke process ke roop mein nahi dekhna chahiye. Professional security testing ek planned process hota hai.
Aapko samajhna chahiye ki ek security assessment mein:
- Scope aur authorization kaise define hoti hai
- Target environment ko kaise understand kiya jata hai
- Potential security issues ko kaise identify kiya jata hai
- Findings ko kaise verify aur analyze kiya jata hai
- Security issues ko kaise document kiya jata hai
- Recommended remediation kaise explain ki jaati hai
- Fix ke baad retesting kyun ki ja sakti hai
Is stage ka focus:
Security testing ko ek structured professional process ke roop mein samajhna.
Important: Real systems par testing tabhi karein jab system owner ki clear permission aur defined scope available ho.
Step 4: Authorized Labs Mein Hands-On Practice Karein 🧪
Ab theory ko controlled environments mein practically apply karna start karein.
Deliberately vulnerable applications aur cybersecurity training labs beginners ko security concepts ko safely practice karne ka environment provide karte hain.
Practice karte waqt sirf challenge complete karne par focus na karein. Ye bhi samajhne ki koshish karein:
- Problem kya thi?
- Security weakness kis concept se related thi?
- Uska potential impact kya ho sakta hai?
- Issue ko identify karne ke liye kaunsi approach use hui?
- Is weakness ko prevent ya fix kaise kiya ja sakta hai?
Useful Practice Platforms:
Is stage ka focus:
Hands-on practice ke through security concepts ko practically samajhna.
Step 5: CTFs Aur Security Challenges Solve Karein 🚩
Capture the Flag (CTF) challenges cybersecurity concepts ko problem-solving approach ke saath practice karne ka ek popular method hain.
CTFs mein different types ke challenges ho sakte hain, jaise:
- Web security
- Cryptography
- Linux
- Networking
- Forensics
- Reverse engineering
Beginner ke liye easy challenges se start karna better hai. Har challenge ko sirf solve karne ke bajay uske underlying concept ko samajhne ki koshish karein.
Is stage ka focus:
Problem-solving ability aur practical security thinking develop karna.
Step 6: Security Reports Likhiye 📝
Professional ethical hacking mein report writing ek important skill hai. Vulnerability discover karne ke baad client ya organization ko clear information dena bhi zaroori hota hai.
Ek basic security finding mein generally ye information useful ho sakti hai:
- Vulnerability: Problem kya hai?
- Location: Issue kis component mein mila?
- Risk/Impact: Iska potential impact kya ho sakta hai?
- Evidence: Authorized testing se relevant evidence
- Recommendation: Issue ko reduce ya fix karne ke possible steps
Is stage ka focus:
Technical findings ko simple aur professional language mein communicate karna.
Portfolio Tip: Practice labs ke findings par sample reports bana sakte hain. Kisi real organization ki confidential information ko bina permission public na karein.
Step 7: Apna Practical Portfolio Build Karein 💼
Learning ke saath-saath apne practical work ko properly document karna useful rahega.
Aap portfolio mein ye cheezein showcase kar sakte hain:
- Completed cybersecurity labs
- CTF achievements
- Educational security projects
- Sample vulnerability reports
- Security-related scripts ya tools jo aapne khud banaye hain
- GitHub par safe aur educational projects
- Jo security concepts aapne practically explore kiye hain
Portfolio ka purpose sirf ye batana nahi hona chahiye ki aapne kaun-se tools use kiye hain. Ismein ye bhi demonstrate hona chahiye ki aap problem ko understand, analyze aur clearly document kar sakte hain.
Is stage ka focus:
Apni practical learning ko demonstrable work mein convert karna.
Step 8: Career Goal Ke According Certification Choose Karein 🎓
Jab fundamentals aur hands-on practice develop ho jaaye, tab aap apne career goals ke according cybersecurity certifications ko evaluate kar sakte hain.
Examples mein:
- CompTIA Security+
- Certified Ethical Hacker (CEH)
- Offensive Security Certified Professional (OSCP)
Har certification ka syllabus, difficulty level, cost aur intended audience alag ho sakta hai. Isliye certification choose karne se pehle uski current official requirements aur syllabus check karna important hai.
Important: Certification ko learning ka replacement nahi samjhein. Practical skills, fundamentals aur hands-on experience bhi important hain.
Is stage ka focus:
Apne career direction ke according relevant certification ko identify karna.
Step 9: Internship, Entry-Level Roles Aur Professional Projects Ke Liye Prepare Karein 🚀
Ab aap apni learning ko career preparation ki taraf le ja sakte hain.
Aap apne interest ke according roles explore kar sakte hain, jaise:
- Junior Security Analyst
- Security Testing Intern
- Junior Penetration Tester
- SOC-related entry-level roles
- Application Security Intern
Job requirements ko carefully read karein aur dekhein ki industry mein kis type ki knowledge aur practical skills commonly expected hain.
Is stage par focus karein:
- Resume improve karna
- Portfolio update karna
- Technical interview preparation
- Security concepts revise karna
- Practical labs continue rakhna
- Communication aur report writing improve karna
Step 10: Continuous Learning Ko Habit Banayein 🔄
Cybersecurity ek continuously changing field hai. New technologies, vulnerabilities aur security practices regularly evolve hoti rehti hain.
Isliye ethical hacking seekhna ek one-time process nahi hai.
Aap:
- Security research aur trusted security resources follow kar sakte hain
- New vulnerabilities aur security advisories ke baare mein padh sakte hain
- Regularly authorized labs practice kar sakte hain
- Apne notes update kar sakte hain
- New security domains explore kar sakte hain
- Apni existing skills ko regularly revise kar sakte hain
Is stage ka focus:
Learning ko ek long-term habit banana.
Beginner Ke Liye Simple Roadmap 🗺️
Agar poore roadmap ko short mein samjhein, toh learning journey kuch is tarah ho sakti hai:
Fundamentals → Security Direction → Testing Methodology → Authorized Labs → CTF Practice → Reporting → Portfolio → Certification → Career Preparation → Continuous Learning
Is sequence ka matlab ye nahi hai ki har step ko completely finish karne ke baad hi next step start karna hai. Practical learning mein kuch stages parallel bhi chal sakte hain.
Golden Rule: Ethical hacking seekhte waqt permission, scope aur responsible testing ko hamesha priority dein. Practice ke liye apne systems, authorized labs ya explicitly permitted targets ka hi use karein.
Ab jab aapko ethical hacker banne ka practical learning roadmap samajh aa gaya hai, agle section mein hum detail mein dekhenge ki ethical hacking mein kaun-se certifications aur qualifications helpful ho sakte hain aur unhe choose karte waqt kin baaton ka dhyan rakhna chahiye.
7. Ethical Hacking Mein Helpful Certifications Aur Qualifications 🎓
Ethical hacking mein career banane ke liye practical skills, technical knowledge aur hands-on experience important hote hain. Certifications aapki knowledge ko demonstrate karne aur structured learning mein help kar sakti hain, lekin har job ke liye certification ya specific degree mandatory nahi hoti.
Alag-alag certifications ka focus aur experience requirements different hote hain. Isliye certification choose karne se pehle apna career goal, current skill level, syllabus aur budget consider karein.
Popular Cybersecurity Certifications 🏅
1. Certified Ethical Hacker (CEH)
- Offered By: EC-Council
- Focus: Ethical hacking concepts, security assessment aur related techniques.
- Kiske Liye Useful Ho Sakti Hai? Un learners aur professionals ke liye jo ethical hacking ke concepts ko structured certification path ke through study karna chahte hain.
- Eligibility: EC-Council ke eligibility pathways apply hote hain. Official training attend karne ya experience-based eligibility application ke options ho sakte hain. Exact requirements ke liye current official information check karein.
Official Resource: CEH Certification – EC-Council
2. OffSec Certified Professional Plus(OSCP+)
- Offered By: OffSec
- Focus: Practical penetration testing skills, vulnerability identification, system exploitation concepts aur technical reporting.
- Kiske Liye Useful Ho Sakti Hai? Un learners ke liye jo penetration testing mein deeper hands-on skills develop karna chahte hain.
- Preparation: Networking, Linux, security fundamentals aur practical lab experience ki understanding preparation mein helpful hoti hai.
- Eligibility: OSCP+ exam ke liye formal prerequisites nahi hain, lekin preparation ke liye networking, Linux aur penetration testing fundamentals ki understanding helpful hai.
Official Resources:
3. CompTIA Security+
- Offered By: CompTIA
- Focus: Broad cybersecurity fundamentals, including threats, security architecture, security operations aur risk management.
- Kiske Liye Useful Ho Sakti Hai? Un beginners aur IT professionals ke liye jo cybersecurity ki foundational knowledge ko structured way mein study karna chahte hain.
- Preparation: Networking aur basic IT knowledge exam preparation mein helpful ho sakti hai.
Official Resource: CompTIA Security+
4. Certified Information Systems Security Professional (CISSP)
- Offered By: ISC2
- Focus: Security and risk management, asset security, security architecture, network security, identity and access management, security assessment, operations aur software development security.
- Kiske Liye Useful Ho Sakti Hai? Experienced cybersecurity professionals aur un logon ke liye jo broader security responsibilities, architecture ya leadership-oriented roles ki taraf badhna chahte hain.
- Experience Requirement: CISSP certification ke liye generally exam ke saath required professional experience bhi meet karna hota hai. ISC2 ke current rules ke mutabik, required experience na hone par exam pass karne wale candidates Associate of ISC2 pathway explore kar sakte hain.
CISSP specifically entry-level ethical hacking certification nahi hai. Iska focus information security ke broader domains par hai.
Official Resource: CISSP – ISC2
5. Certified Information Security Manager (CISM)
- Offered By: ISACA
- Focus: Information security governance, risk management, security program development aur incident management.
- Kiske Liye Useful Ho Sakti Hai? Un professionals ke liye jo information security management aur governance-oriented responsibilities mein jaana chahte hain.
- Experience Requirement: CISM certification ke liye exam pass karne ke saath required professional experience bhi meet karna hota hai. ISACA ke current requirements application se pehle check karein.
CISM ka focus security management par hai, isliye ise hands-on penetration testing certification ke equivalent nahi samajhna chahiye.
Official Resource: CISM – ISACA
Certifications Ko Compare Kaise Karein? 📊
| Certification | Main Focus | Career Direction |
|---|---|---|
| CEH | Ethical hacking concepts aur techniques | Ethical hacking aur security testing |
| OSCP | Practical penetration testing | Penetration testing |
| Security+ | Broad cybersecurity fundamentals | Foundational cybersecurity aur security-related IT roles |
| CISSP | Broad information security domains | Experienced security, architecture aur leadership-oriented roles |
| CISM | Security governance aur management | Information security management |
Note: Ye certifications ek doosre ka direct replacement nahi hain. Inka syllabus, practical emphasis, experience requirements aur intended audience alag ho sakte hain.
Kya Ethical Hacker Banne Ke Liye Degree Zaroori Hai? 🎓
Computer Science, Information Technology ya related field mein degree cybersecurity ke concepts samajhne aur kuch employers ki educational requirements meet karne mein helpful ho sakti hai.
Lekin ethical hacking mein career ke liye har situation mein ek specific degree mandatory nahi hoti. Employers ki requirements role aur organization ke according vary karti hain.
Degree ke alawa aapko in cheezon par bhi focus karna chahiye:
- Technical fundamentals
- Authorized hands-on practice
- Security concepts ki understanding
- Practical projects aur portfolio
- Documentation aur communication skills
- Job description ke according required knowledge
Important: Degree, certification aur practical experience alag-alag cheezein hain. Inmein se kisi ek ko automatically baaki sabka substitute nahi samajhna chahiye.
Online Courses Aur Workshops 📚
Online courses aur workshops aapko structured learning, guided exercises aur specific topics ko samajhne mein help kar sakte hain.
Aap apne learning goals ke according courses explore kar sakte hain. Course select karne se pehle syllabus, instructor details, practical exercises, cost aur content ki freshness check karein.
Sirf course completion certificate milna professional certification ke equivalent nahi hota.
Internship Aur Practical Experience 💼
Internship, supervised projects aur authorized security assessments se aapko professional environment aur security workflows ko samajhne ka mauka mil sakta hai.
Experience gain karne ke liye aap:
- Cybersecurity internships ke liye apply kar sakte hain.
- Authorized labs aur CTF challenges practice kar sakte hain.
- Educational security projects bana sakte hain.
- Sample vulnerability reports prepare kar sakte hain.
- Entry-level security roles ki requirements study kar sakte hain.
Har internship ya project ki requirements alag ho sakti hain. Apply karte waqt organization ke eligibility criteria aur responsibilities check karein.
Beginner Ko Certification Kab Choose Karni Chahiye? 🤔
Agar aap beginner hain, toh certification choose karne se pehle apni current knowledge aur career direction evaluate karein.
Ek practical approach ye ho sakti hai:
- Pehle networking, operating systems aur cybersecurity fundamentals samjhein.
- Authorized labs mein basic hands-on practice karein.
- Decide karein ki aapka interest penetration testing, web security, defensive security ya kisi aur domain mein hai.
- Apne chosen domain se related certifications ke syllabus aur requirements compare karein.
- Cost, preparation time aur available learning resources ko consider karke decision lein.
Yaad rakhein: Certification helpful ho sakti hai, lekin ethical hacking mein practical understanding, responsible testing aur continuous learning bhi important hain.
Agle section mein hum dekhenge ki ethical hacking mein career options, job roles aur growth opportunities kis tarah ki ho sakti hain.
8. Ethical Hacking Mein Career Options, Salary Aur Growth 💼
Ethical hacking seekhne ke baad aap security testing aur penetration testing se related different career paths explore kar sakte hain. Career options aapki skills, practical experience, specialization aur organization ki requirements par depend karte hain.
Ethical hacking mein sirf ek fixed job role nahi hota. Experience ke saath aap web application security, network penetration testing, API security, cloud security ya vulnerability assessment jaise areas mein specialize kar sakte hain.
Ethical Hacking Mein Career Options 🔐
1. Ethical Hacker
Ethical hacker authorized permission ke saath systems, applications ya networks ki security weaknesses identify karta hai.
Typical responsibilities mein:
- Security vulnerabilities identify karna
- Authorized security testing karna
- Findings ko document karna
- Risk aur potential impact explain karna
- Security improvements ke liye recommendations dena
2. Penetration Tester
Penetration tester ka main focus authorized penetration testing engagements par hota hai.
Is role mein professional:
- Web applications test kar sakta hai
- Networks aur systems ki security assess kar sakta hai
- APIs ki security evaluate kar sakta hai
- Identified vulnerabilities ko validate kar sakta hai
- Detailed penetration testing report prepare kar sakta hai
Is role mein practical technical skills ke saath documentation aur communication skills bhi important hoti hain.
3. Web Application Security Tester
Agar aapko web development aur security dono mein interest hai, toh web application security ek useful specialization ho sakti hai.
Ismein authentication, authorization, input validation, session management aur common web vulnerabilities jaise areas ko authorized environment mein test kiya jata hai.
Web technologies ki understanding is specialization mein particularly helpful hoti hai.
4. Vulnerability Assessment Professional
Is role ka focus systems aur applications mein known security weaknesses ko identify aur assess karne par hota hai.
Professional vulnerabilities ko:
- Identify karta hai
- Validate karta hai
- Risk ke according prioritize karta hai
- Proper documentation prepare karta hai
Vulnerability assessment aur penetration testing related hain, lekin dono exactly same process nahi hain.
5. Bug Bounty Hunter
Kuch organizations public bug bounty programs ke through security researchers ko apne systems mein vulnerabilities responsibly report karne ka opportunity deti hain.
Is path mein program ke scope, rules aur testing requirements ko strictly follow karna zaroori hota hai.
Bug bounty se income possible ho sakti hai, lekin rewards guaranteed nahi hote aur har vulnerability ke liye payment milna necessary nahi hai.
Ethical Hacking Mein Salary Kitni Ho Sakti Hai? 💰
India mein ethical hacking aur penetration testing roles ki salary experience, technical skills, specialization, location, company aur job responsibilities ke according kaafi vary kar sakti hai.
Current salary data ke according, India mein penetration tester roles ke liye Glassdoor par approximately ₹4 lakh–₹10.2 lakh per year base-pay range aur around ₹6 lakh per year average base pay reported hai. Additional pay bhi role aur employer ke according vary kar sakta hai.
Recent India-based job listings mein bhi penetration testing roles ke liye different employer-provided salary ranges dekhne ko milti hain. For example, ek current listing mein ₹4 lakh–₹17 lakh per year ki range di gayi hai.
| Career Stage | Salary In India |
|---|---|
| Entry Level | Company, skills aur role ke according vary |
| Mid Level | Experience aur specialization ke saath generally higher |
| Experienced Professional | Role, specialization, company aur responsibility ke according significantly vary |
Note: Salary figures approximate hain aur time ke saath change ho sakti hain. Actual compensation company, location, experience, skills, specialization aur hiring conditions ke according lower ya higher ho sakta hai.
Ethical hacking mein salary ko sirf certification se determine nahi kiya jata. Practical penetration testing skills, web/API security knowledge, networking, scripting, vulnerability assessment, reporting aur hands-on experience bhi important factors hain.
Important: Certification complete karne se automatically high salary ya job guarantee nahi hoti. Practical ability aur relevant experience bhi important hote hain.
Ethical Hacking Mein Career Growth Kaise Ho Sakti Hai? 📈
Ethical hacking mein growth ke liye aap experience ke saath apni specialization aur responsibilities increase kar sakte hain.
Ek possible progression kuch is tarah ho sakta hai:
Beginner → Junior Security Tester → Penetration Tester → Experienced Penetration Tester → Specialized Security Professional
Experience ke saath aap kisi specific area mein specialization develop kar sakte hain, jaise:
- Web application security
- Network penetration testing
- API security testing
- Cloud security testing
- Mobile application security
- Vulnerability assessment
Career growth sirf job title change hone tak limited nahi hoti. Better technical understanding, complex security assessments handle karne ki ability, clear reporting aur real-world experience bhi professional growth ka important part hain.
Ethical Hacking Career Ke Liye Kya Important Hai? 🎯
Agar aap ethical hacking mein career banana chahte hain, toh in areas par continuously kaam karna useful rahega:
- Networking aur operating systems ki strong understanding
- Web technologies aur applications ki knowledge
- Security concepts ki understanding
- Authorized hands-on practice
- Vulnerability analysis
- Report writing aur communication
- Practical projects aur portfolio
- Continuous learning
Simple Formula:
Strong Fundamentals + Practical Practice + Realistic Projects + Responsible Testing + Continuous Learning = Better Career Preparation
Ethical hacking mein career banane ke liye sirf tools ya certifications par depend karne ke bajay concepts ko samajhna aur authorized environment mein practically apply karna zyada important hai.
Agle section mein hum ethical hacking assessment ka Process ko samjhenge
9. Ethical Hacking Assessment Ka Process 🔍
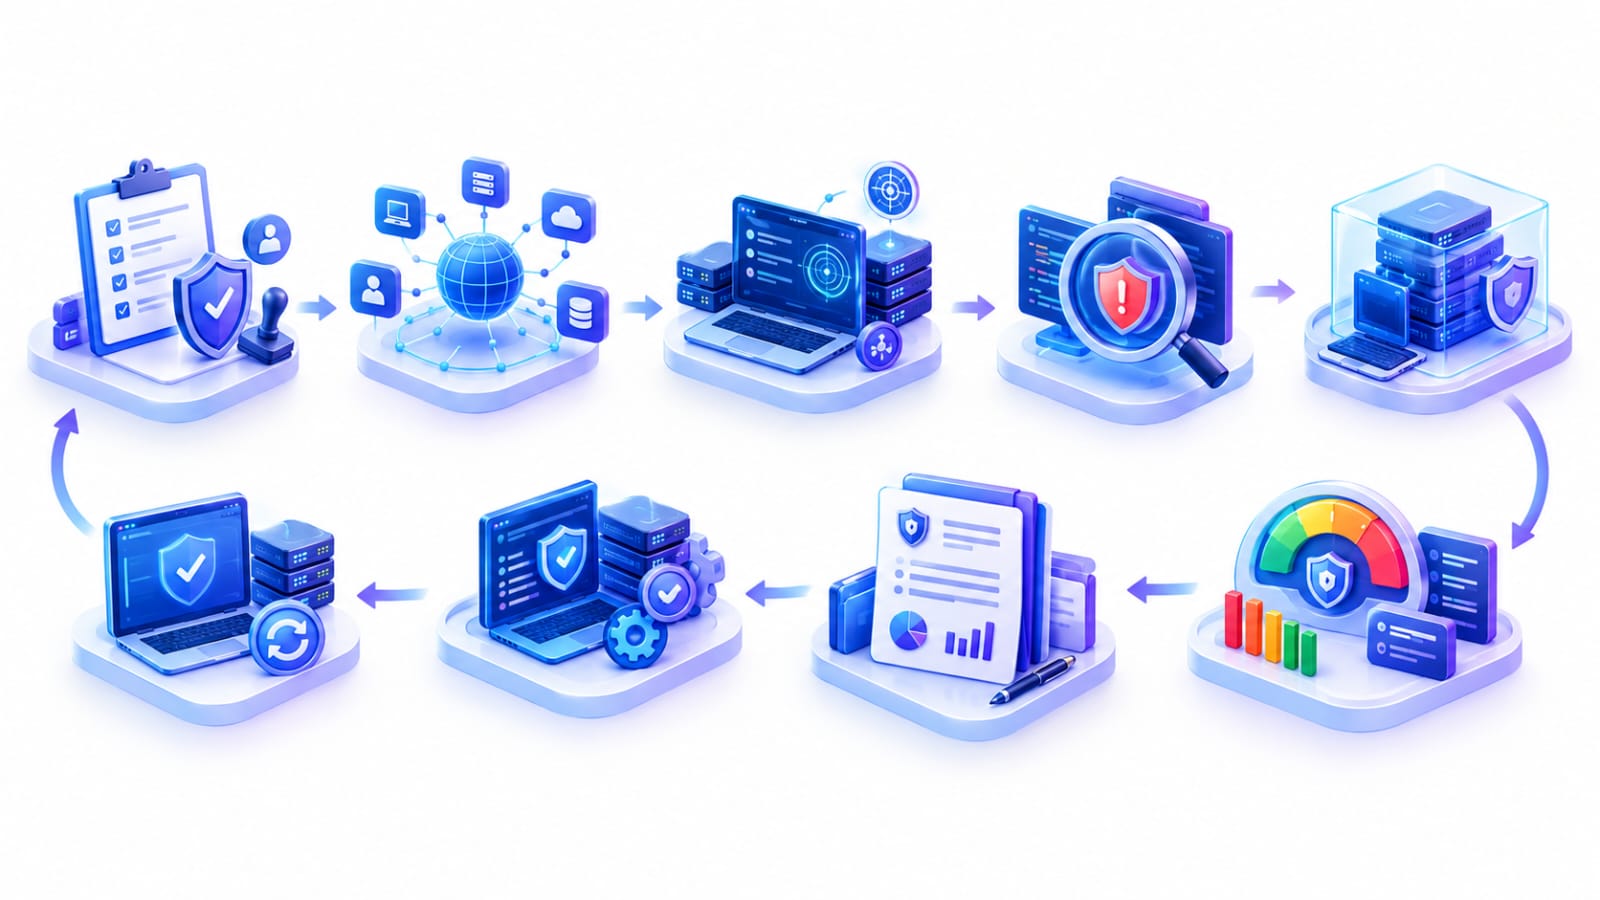
Ethical hacking assessment ek structured process hota hai. Iska purpose vulnerabilities ko systematically identify karna, unka potential impact samajhna aur organization ko security improvements mein help karna hota hai.
Assessment ka exact process engagement ke objectives, scope aur Rules of Engagement ke according vary kar sakta hai. Generally, ismein ye stages shamil hoti hain:
1. Planning Aur Authorization 📝
Assessment se pehle organization aur security team testing ke objectives, scope aur rules finalize karti hain.
Is stage mein define kiya jata hai:
- Kaun-se systems aur assets test honge
- Testing kab ki jayegi
- Kaun-si techniques allowed hain
- Emergency contact kaun hoga
- Sensitive data ko kaise handle kiya jayega
- Testing ke dauraan kin activities par restrictions hongi
Proper authorization aur clearly defined scope ke bina testing shuru nahi karni chahiye.
2. Reconnaissance 🔎
Is phase mein target environment ke baare mein authorized information collect ki jati hai. Isse tester ko organization ke systems aur potential attack surface ka overview milta hai.
Information mein shamil ho sakti hai:
- Domains aur subdomains, agar scope mein included hon
- Publicly exposed services
- Technology stack
- Application structure
- Available documentation
Reconnaissance hamesha approved scope aur agreed rules ke andar honi chahiye.
3. Scanning Aur Enumeration 🖥️
Is stage mein authorized systems aur applications ke technical details identify kiye jate hain, jaise:
- Open services aur ports
- Software versions
- Network configuration
- Available interfaces aur access points
- Relevant security controls
Automated scanner ke results ko manually validate karna important hota hai, kyunki scanners false positives de sakte hain aur kuch vulnerabilities miss bhi kar sakte hain.
4. Vulnerability Analysis 🧩
Collected information ko analyze karke possible security weaknesses identify ki jati hain.
Har finding ko assess karte waqt in factors par dhyan diya ja sakta hai:
- Vulnerability kitni aasani se exploit ho sakti hai
- Affected system kitna important hai
- Data aur business operations par kya potential impact ho sakta hai
- Existing security controls risk ko kitna reduce karte hain
Is analysis se tester ko findings ki severity aur unki priority samajhne mein help milti hai.
5. Controlled Validation ⚠️
Agar Rules of Engagement allow karein, toh identified vulnerability ko minimum-risk method se validate kiya jata hai. Iska purpose confirm karna hota hai ki finding genuine hai aur uska potential impact kya ho sakta hai.
Tester ko:
- Unnecessary data access se bachna chahiye
- Destructive actions avoid karne chahiye
- Production systems ko disrupt nahi karna chahiye
- Minimum necessary evidence collect karna chahiye
- Unexpected impact hone par testing pause karke authorized contact ko inform karna chahiye
6. Risk Rating 📊
Findings ko assessment methodology ke according Critical, High, Medium, Low ya Informational jaise categories mein classify kiya ja sakta hai.
Risk rating decide karte waqt in factors ko consider kiya ja sakta hai:
- Likelihood
- Potential business impact
- Exploitability
- Affected assets ki importance
- Data sensitivity
- Existing security controls
Risk rating ka purpose organization ko vulnerabilities ki priority samajhne aur remediation planning mein help karna hota hai.
7. Reporting 📋
Assessment ke end mein findings aur recommendations ko document karne ke liye report prepare ki jati hai. Report mein aam taur par do major parts ho sakte hain:
Executive Summary
Management aur non-technical readers ke liye simple language mein:
- Assessment ka objective aur scope
- Major findings aur risks
- Potential business impact
- Priority recommendations
Technical Findings
Security aur technical teams ke liye detailed information:
- Vulnerability ka title aur description
- Affected asset
- Evidence aur validation details
- Risk rating
- Potential impact
- Recommended remediation
- Relevant references, agar applicable hon
Report mein sensitive information ko securely handle karna aur unnecessary exposure se bachna important hai.
8. Remediation Aur Retesting 🛠️
Report milne ke baad organization identified vulnerabilities ko fix karne ya unke risk ko reduce karne ke liye appropriate actions leti hai.
Uske baad, agreed scope ke andar ethical hacker retesting kar sakta hai taaki verify kiya ja sake ki:
- Vulnerability properly resolve hui hai
- Fix ke baad koi naya issue introduce nahi hua
- Relevant security control expected tarike se kaam kar raha hai
Retesting ke results ko bhi document karna chahiye.
Simple Workflow 🔄
Planning & Authorization → Reconnaissance → Scanning & Enumeration → Vulnerability Analysis → Controlled Validation → Risk Rating → Reporting → Remediation → Retesting
Assessment ke dauraan safety, authorization aur agreed scope ko har stage par follow karna zaroori hai.
10. Ethical Hacking Mein Legal Aur Ethical Guidelines ⚖️
Ethical hacking mein technical skills ke saath legal permission, responsible testing aur data privacy ka dhyan rakhna bhi zaroori hai. Bina authorization kisi system ko test karna legal aur professional problems create kar sakta hai.
1. Written Authorization Zaroor Lein 📝
Testing shuru karne se pehle system owner ya authorized organization se clear permission lein. Authorization mein testing ka scope, duration, allowed methods aur limitations define honi chahiye.
2. Scope Aur Rules Follow Karein 🎯
Sirf approved systems aur assets ko test karein. Scope ke bahar testing, unauthorized third-party access aur unapproved disruptive activities se bachein.
3. Data Privacy Ka Dhyan Rakhein 🔒
Testing ke dauraan milne wali personal ya confidential information ko unnecessarily access, download ya share na karein. Evidence ko securely handle karein aur sensitive details ko reports mein mask karein.
4. Vulnerabilities Ko Responsibly Test Karein ⚠️
Vulnerability confirm karne ke liye minimum necessary evidence use karein. Unnecessary access, data extraction ya system damage se bachein.
5. Findings Ko Responsibly Report Karein 📋
Report mein vulnerability ka description, affected asset, potential impact, relevant evidence aur remediation recommendations include karein. Public disclosure se pehle applicable vulnerability disclosure policy, bug bounty rules ya agreement follow karein.
6. Testing Records Maintain Karein 🗂️
Important activities, timestamps, tested assets aur observations ka appropriate record rakhein. Isse reporting aur accountability mein help milti hai.
7. Unexpected Impact Par Testing Rok Dein 🛑
Agar system instability, unexpected disruption ya sensitive data exposure dikhe, toh testing pause karke authorized contact ko inform karein.
8. Applicable Laws Aur Policies Follow Karein ⚖️
India mein security testing karte waqt applicable laws, contracts, organizational policies aur data-protection requirements ko consider karein. Doubt hone par legal ya compliance team se guidance lein.
Safe Practice Ke Liye Legal Platforms 🧪
Learning aur hands-on practice ke liye authorized environments ka use karein:
Yaad rakhein: Ethical hacking hamesha proper authorization aur approved scope ke andar hi karein.
Frequently Asked Questions (FAQs) ❓
1. Ethical Hacking Kya Hai?
Ethical hacking ek authorized security testing process hai jisme security professionals kisi system, website, application ya network ki vulnerabilities identify karte hain, taaki unhe fix karke security improve ki ja sake.
2. Kya Ethical Hacking Aur Illegal Hacking Same Hai?
Nahi. Ethical hacking permission aur defined scope ke andar ki jaati hai, jabki illegal hacking bina authorization ke kisi system ya data ko access ya compromise karne ki koshish ho sakti hai.
3. Kya Beginner Ethical Hacking Seekh Sakta Hai?
Haan, beginner ethical hacking seekh sakta hai. Shuruaat networking, operating systems, web technologies aur basic security concepts se karke gradually practical labs aur authorized security testing ki taraf badh sakte hain.
4. Kya Ethical Hacker Banne Ke Liye Coding Aana Zaroori Hai?
Coding har ethical hacking role ke liye mandatory nahi hai, lekin basic programming aur scripting knowledge kaafi useful hoti hai. Python, JavaScript, SQL aur Bash jaise technologies ki understanding practical security testing mein help kar sakti hai.
5. Ethical Hacking Seekhne Mein Kitna Time Lagta Hai?
Iska koi fixed time nahi hai. Learning speed aapke existing technical knowledge, daily practice aur hands-on experience par depend karti hai. Consistent practice ke saath basic concepts se practical skills tak gradually improve kiya ja sakta hai.
6. Kya Ethical Hacking Ke Liye Degree Zaroori Hai?
Har ethical hacking job ke liye specific degree mandatory nahi hoti. Employers role ke according technical skills, practical experience, certifications, projects aur problem-solving ability ko bhi consider kar sakte hain.
7. Ethical Hacking Ke Liye Kaunsi Certification Karni Chahiye?
Certification aapke career goal aur experience level par depend karti hai. Beginner ke liye security fundamentals par focus karna useful ho sakta hai, jabki experienced professionals practical penetration testing ya advanced security certifications consider kar sakte hain.
8. Kya Ethical Hacking Ghar Par Seekh Sakte Hain?
Haan, ethical hacking ghar par seekhi ja sakti hai. Lekin practice ke liye authorized labs, CTFs aur intentionally vulnerable applications ka use karna chahiye, na ki bina permission kisi real website ya system ko test karna.
9. Ethical Hacking Aur Penetration Testing Mein Kya Difference Hai?
Ethical hacking ek broader term hai jo authorized security testing ke different approaches ko cover kar sakta hai. Penetration testing ek structured security assessment hai jisme defined scope ke according vulnerabilities ko identify aur controlled manner mein validate kiya jata hai.
10. Kya Ethical Hacking Se Career Banaya Ja Sakta Hai?
Haan, ethical hacking se related multiple career paths available hain, jaise Penetration Tester, Ethical Hacker, Web Application Security Tester aur Vulnerability Assessment Professional. Career growth ke liye practical skills aur continuous learning important hain.
11. India Mein Ethical Hacker Ki Salary Kitni Hoti Hai?
Ethical hacking aur penetration testing ki salary fixed nahi hoti. Salary role, experience, location, organization, technical skills aur specialization jaise factors par depend karti hai. Isliye salary ko ek fixed amount ke bajay career experience ke saath changing range ke roop mein dekhna better hai.
12. Kya Ethical Hacking Seekhne Ke Liye Kali Linux Zaroori Hai?
Nahi, Kali Linux mandatory nahi hai. Ye security testing aur penetration testing ke liye popular tools wala Linux distribution hai, lekin ethical hacking seekhne ke liye concepts aur practical understanding zyada important hain. Baad mein Kali Linux jaise specialized tools ko apni learning ke according use kiya ja sakta hai.
Conclusion 📚
Ethical hacking sirf hacking tools chalana nahi hai, balki systems ki security ko samajhna, vulnerabilities identify karna aur unhe responsibly fix karne mein help karna hai. Is field mein technical knowledge ke saath practical skills, continuous learning aur legal authorization ka dhyan rakhna bhi important hai.
Agar aap beginner hain, toh networking, operating systems, web technologies aur basic security concepts se shuruaat karein. Uske baad authorized labs, CTFs aur practical projects ke through apni skills gradually improve karein.
Ethical hacking ek continuously evolving field hai, isliye tools aur techniques ke saath-saath security concepts ko regularly update karna bhi zaroori hai. Consistent learning aur hands-on practice ke saath aap is field mein apne career goals ke according aage badh sakte hain.
SHARE THIS ARTICLE